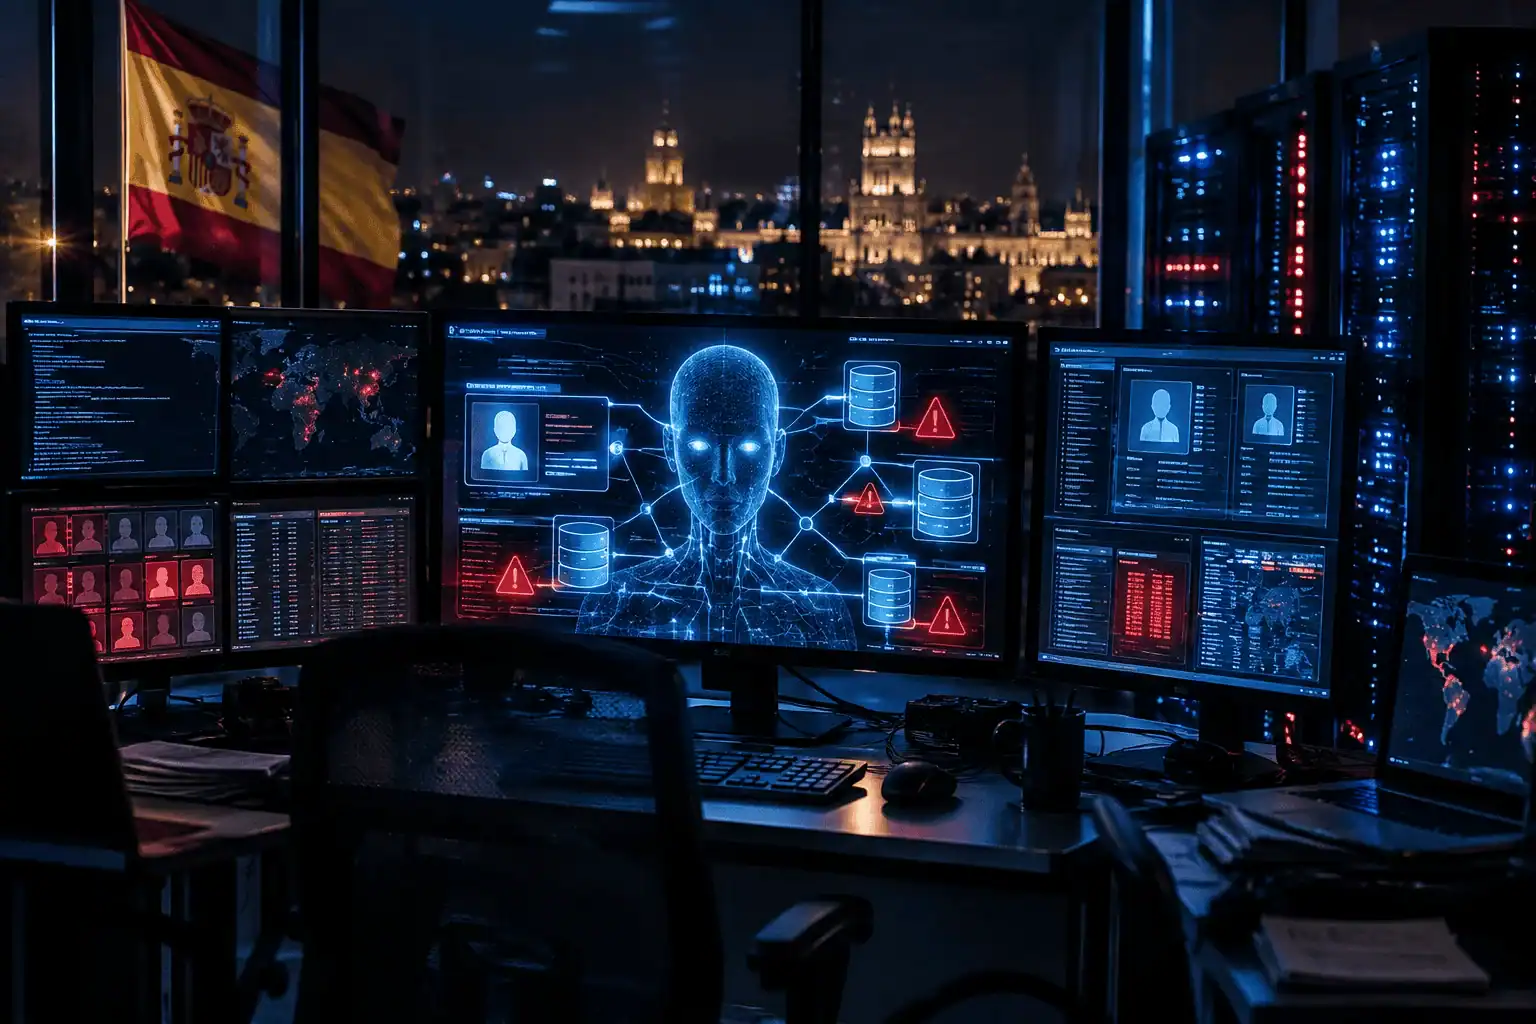



España identificó un ataque cibernético en el que un agente de inteligencia artificial (IA) consiguió acceder al sistema de una empresa y modificar datos personales dentro de una aplicación. El caso fue divulgado el lunes 14 por la Agencia Española de Protección de Datos (AEPD), tras la notificación realizada por la entidad afectada.
Según la AEPD, el incidente se produjo cuando un agente de IA, asistido por un modelo de lenguaje programado, exploró vulnerabilidades en el sistema de la compañía. Tras detectar una brecha de seguridad y lograr acceso al software, el programa alteró la información personal de usuarios sin intervención humana directa.
Los datos difundidos por la AEPD se basan en el relato aportado por la propia empresa afectada. La agencia puntualizó que el informe inicial es preliminar y que una evaluación más exhaustiva del suceso dependerá de las investigaciones complementarias que se lleven a cabo.
Este episodio coincide con el intenso debate que se mantiene en Europa sobre los riesgos asociados al despliegue de sistemas de inteligencia artificial capaces de ejecutar acciones de forma autónoma. La Comisión Europea ha incluido en su propuesta de reglamento de IA disposiciones destinadas a regular los agentes automatizados que interactúan con infraestructuras críticas.
En España, la AEPD es el organismo encargado de garantizar el cumplimiento de la normativa de protección de datos, incluida la Ley Orgánica de Protección de Datos Personales y garantía de derechos digitales (LOPDGDD) y el Reglamento General de Protección de Datos (RGPD) de la Unión Europea, vigente desde mayo de 2018. Desde entonces, la agencia recibe y analiza notificaciones de brechas de seguridad y exige a las entidades afectadas la adopción de medidas correctoras.
Los expertos en ciberseguridad advierten que el avance de la IA planteará nuevos retos a las organizaciones. Los agentes autónomos pueden buscar y explotar vulnerabilidades a una velocidad que supera la capacidad de respuesta humana, por lo que resulta esencial implementar sistemas de detección temprana, monitorización continua y pruebas de intrusión periódicas.
Un caso anterior de empleo militar de inteligencia artificial se registró en agosto, cuando el diario The New York Times informó de un ataque con un dron no tripulado en la región de Zaporizhzhya, en Ucrania. Según la investigación, militares rusos programaron un sistema de IA experimental para seleccionar objetivos de forma autónoma en una estación de servicio. El incidente causó la muerte de tres personas y evidenció el potencial letal de estas tecnologías.
A nivel internacional, varios organismos, como la Organización para la Cooperación y el Desarrollo Económicos (OCDE) y la Unión Internacional de Telecomunicaciones (UIT), han publicado directrices para mitigar los riesgos que implican los agentes de IA autónomos. Estas recomendaciones incluyen la certificación de software, auditorías independientes y planes de contingencia ante posibles brechas.
Las empresas que operan con datos sensibles deben reforzar sus medidas de seguridad cibernética, combinando soluciones basadas en IA con supervisión humana, cifrado de extremo a extremo y segmentación de redes. Asimismo, resulta clave formar al personal en buenas prácticas de gestión de vulnerabilidades y respuesta rápida ante incidentes.
La AEPD ha abierto un expediente para aclarar los detalles del ataque y determinar responsabilidades. Hasta que concluya la investigación, se desconoce el alcance real de la información comprometida y el número de usuarios afectados. Las conclusiones de este proceso sentarán un precedente en la forma de abordar los ataques perpetrados por sistemas de inteligencia artificial.
Este suceso alerta sobre la necesidad de un equilibrio entre innovación y seguridad. A medida que los sistemas de IA adquieren mayor autonomía, las legislaciones y los protocolos de ciberdefensa deberán adaptarse para proteger los datos personales y garantizar la integridad de las infraestructuras críticas.